Doel: alternatieve manieren van two-factor authentication gebruiken.
Behalve gebruikersnaam / wachtwoord, moet je bij veel internetdiensten bij het inloggen ook een tweede stap zetten. Dit verhoogt de veiligheid enorm. Vaak wordt de smartphone hierbij ingezet, maar het is een mythe dat dit de enige optie zou zijn.
Wat is two-factor authentication (2FA) precies?
Principieel gaat het erom dat je inlogt
- met iets wat je weet (wachtwoord), en
- iets dat je hebt (een wisselende code op een apparaat dat van jou is).
Dat die code wisselt is essentieel: als iemand er een kopie van zou maken, zou deze maar 30 seconden te gebruiken zijn. Hierin verschilt het van een wachtwoord.
Typische toepassingen zijn de apps Google Authenticator en Microsoft Authenticator en deze worden dan geïnstalleerd op een smartphone.
Alternatieven zonder smartphone
SMS
Bij veel diensten kun je kiezen voor een code via sms. Dit is weliswaar minder veilig dan een Authenticator app, maar kan in sommige gevallen toch een uitkomst zijn. Merk op dat dit vaak ook werkt via een vast telefoonnummer waarbij je gebeld wordt en de code hardop door een computerstem uitgesproken wordt.
Wachtwoord tool
In steeds meer wachtwoord tools kun je ook de 2FA code voor de inlogservice opnemen (voorbeelden 1Password en Proton Pass). Om ergens in te loggen, komt én het wachtwoord én de 6-cijferige code dan uit de wachtwoord tool.
Maar, de wachtwoord tool zelf moet natuurlijk wel sterk beveiligd zijn. Afhankelijk van de omstandigheden is dit enkel een verschuiving van het probleem…
laptop
Een Authenticator app kan op een laptop geïnstalleerd worden.
nadeel: laptop niet altijd bij je
voordeel: als je hier altijd mee werkt, waarom niet?
- Voor Mac is er Step Two
Kan ook via iCloud sync’en en zo dezelfde codes op meerdere apparaten tonen. Hoewel praktisch verlaagt het de veiligheid, omdat de geheime sleutels (zie onder) nu in de cloud opgeslagen staan. - Voor Windows is er Authenticator App (opgezocht maar niet uitgetest door Smartphone Minimalist).
Yubikey
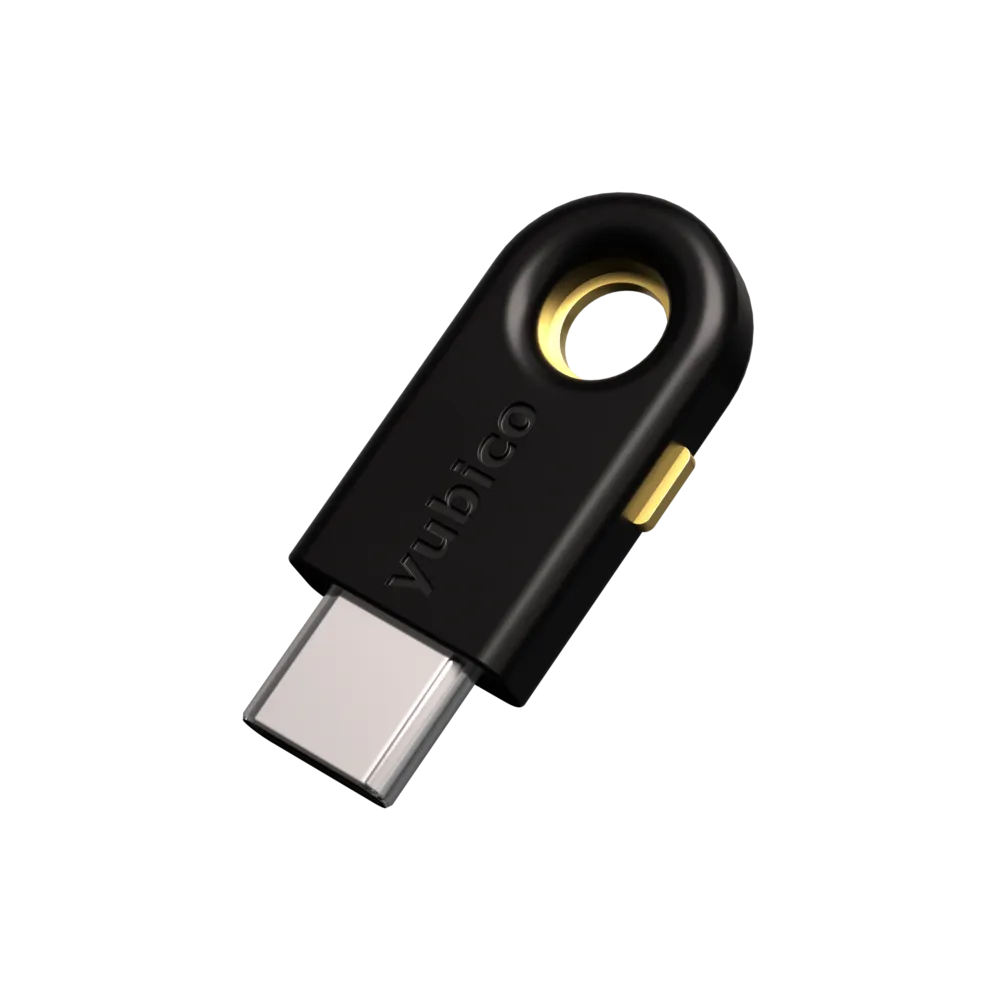
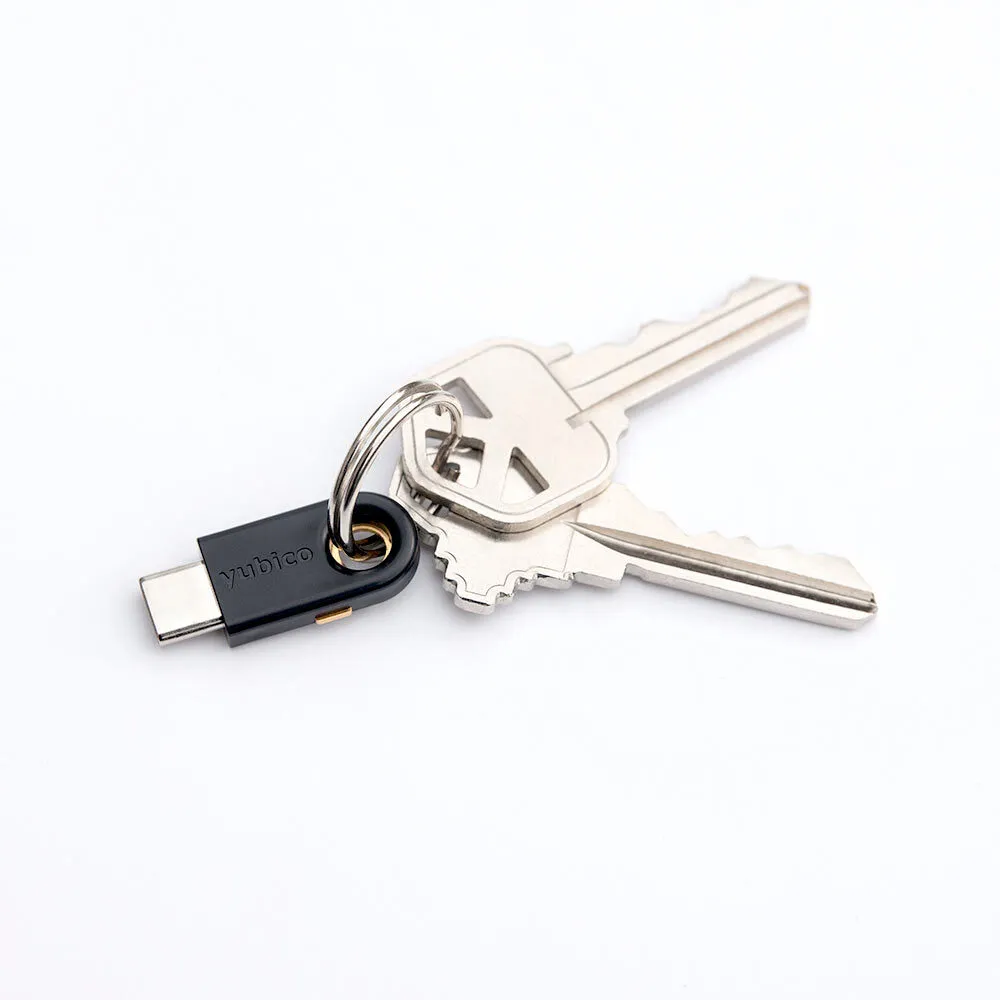
Ons huis beveiligen nemen we doorgaans erg serieus met dure (sterren)sloten en extra knippen op ramen en deuren. Wat gebeurt er als we onze online beveiliging eens op dezelfde manier beschouwen en er iets voor aan onze sleutelbos kunnen toevoegen?
(Beeld: Yubico)
(Beeld: Yubico)
De beste optie voor 2FA is een zogenaamde Yubikey, een speciale usb-stick waar de geheime sleutels (zie onder) worden opgeslagen. Als je veiligheid serieus neemt, is dit dé manier om 2FA te doen.
voordeel: 2FA codes altijd bij je, geheime sleutels niet opgeslagen in de cloud, ze bieden daarnaast nog andere 2FA manieren (“protocollen”) die nog vele malen veiliger zijn dan de 6-cijferige codes.
nadeel: prijzig, en dan heb je er ook nog twee nodig (één als backup)
- geheime sleutels worden opgeslagen rechtstreeks op de Yubikey (soort usb-stick) en dus niet op een apparaat of in de cloud
- applicaties voor Windows, Mac, Linux, iOS, Android om de informatie op de Yubikey op te slaan of uit te lezen
- voor veilig gebruik heb je er twee en zet je elke 2FA op beide Yubikeys
Bij correct gebruik: voor 2FA zijn er op de hele wereld twee usb-sticks met de juiste geheime sleutel. Zonder deze stick kun je niet inloggen. Dat is nog eens veilig.
- Voor modellen kun je kijken op de website van yubico.com.
- Bijvoorbeeld hier te koop: firewallshop.nl. Ja, meer dan 75 euro per stuk (oktober 2026).
Merk op dat, in verband met de veiligheid, retouren vaak niet mogelijk zijn.
(Extra uitleg) Wat zijn geheime sleutels en hoe werken die in een Authenticator app?
Bij het instellen van 2FA wordt er een geheime sleutel uitgewisseld tussen de inlogservice en jouw Authenticator app. Deze sleutel zie en weet je doorgaans zelf niet – vaak wordt deze middels een QR-code aan de autehnticator app doorgegeven. Maar merk op dat een QR-code niets anders is dan een blokjes patroon dat een tekstregel voorstelt; onder andere die geheime sleutel dus.
Nu past de Authenticator app een soort formule toe (details hier niet belangrijk) en maakt van de geheime sleutel en het huidige tijdstip een 6-cijferige code.
geheime sleutel + huidige tijdstip = 6-cijferige code
Iedere keer dat jij de code in wilt vullen is deze weer anders. De Authenticator app berekent deze simpelweg steeds opnieuw. En ook de inlogservice doet dat.
- Zijn de 6-cijferige codes gelijk?
- Dan was de geheime sleutel dat ook.
- Tweede stap succesvol afgerond.
De geheime sleutels zijn de ware tweede factor van het inloggen. Deze moeten dus met de grootste zorg opgeslagen worden. Het liefst juist niet in de cloud.